
سایت فیشینگ وبسایتی جعلی است که ظاهر یک سایت معتبر را تقلید میکند تا کاربر تصور کند وارد وبسایت اصلی شده است.
هدف چنین سایتی ممکن است دریافت نام کاربری، رمز عبور، کد تأیید، اطلاعات مالی یا متقاعدکردن کاربر به انتقال پول باشد.
در بازار فارکس این مسئله اهمیت بیشتری پیدا میکند؛ چون یک سایت جعلی میتواند ظاهر سایت یک بروکر شناختهشده را تقریباً کپی کند و حتی از نام، لوگو، تصاویر و رنگهای همان برند استفاده کند.
بنابراین فقط شبیه بودن ظاهر سایت به بروکر اصلی برای اعتماد کردن کافی نیست.
در این راهنما بررسی میکنیم سایت فیشینگ چیست، چگونه دامنه جعلی را تشخیص دهیم و چطور مطمئن شویم وارد سایت اصلی بروکر شدهایم.
سایت فیشینگ چیست؟
Phishing نوعی کلاهبرداری اینترنتی است که در آن فرد یا گروهی تلاش میکند خودش را بهجای یک شرکت، سازمان یا سرویس معتبر معرفی کند.
یکی از روشهای رایج، ساختن وبسایتی شبیه سایت اصلی است.
برای مثال ممکن است صفحه ورود یک بروکر تقریباً بهطور کامل کپی شود، اما اطلاعاتی که کاربر در آن وارد میکند بهجای بروکر اصلی برای مهاجم ارسال شود.
به همین دلیل در تشخیص فیشینگ، آدرس سایت مهمتر از ظاهر آن است.
سایت فیشینگ بروکر چگونه کار میکند؟
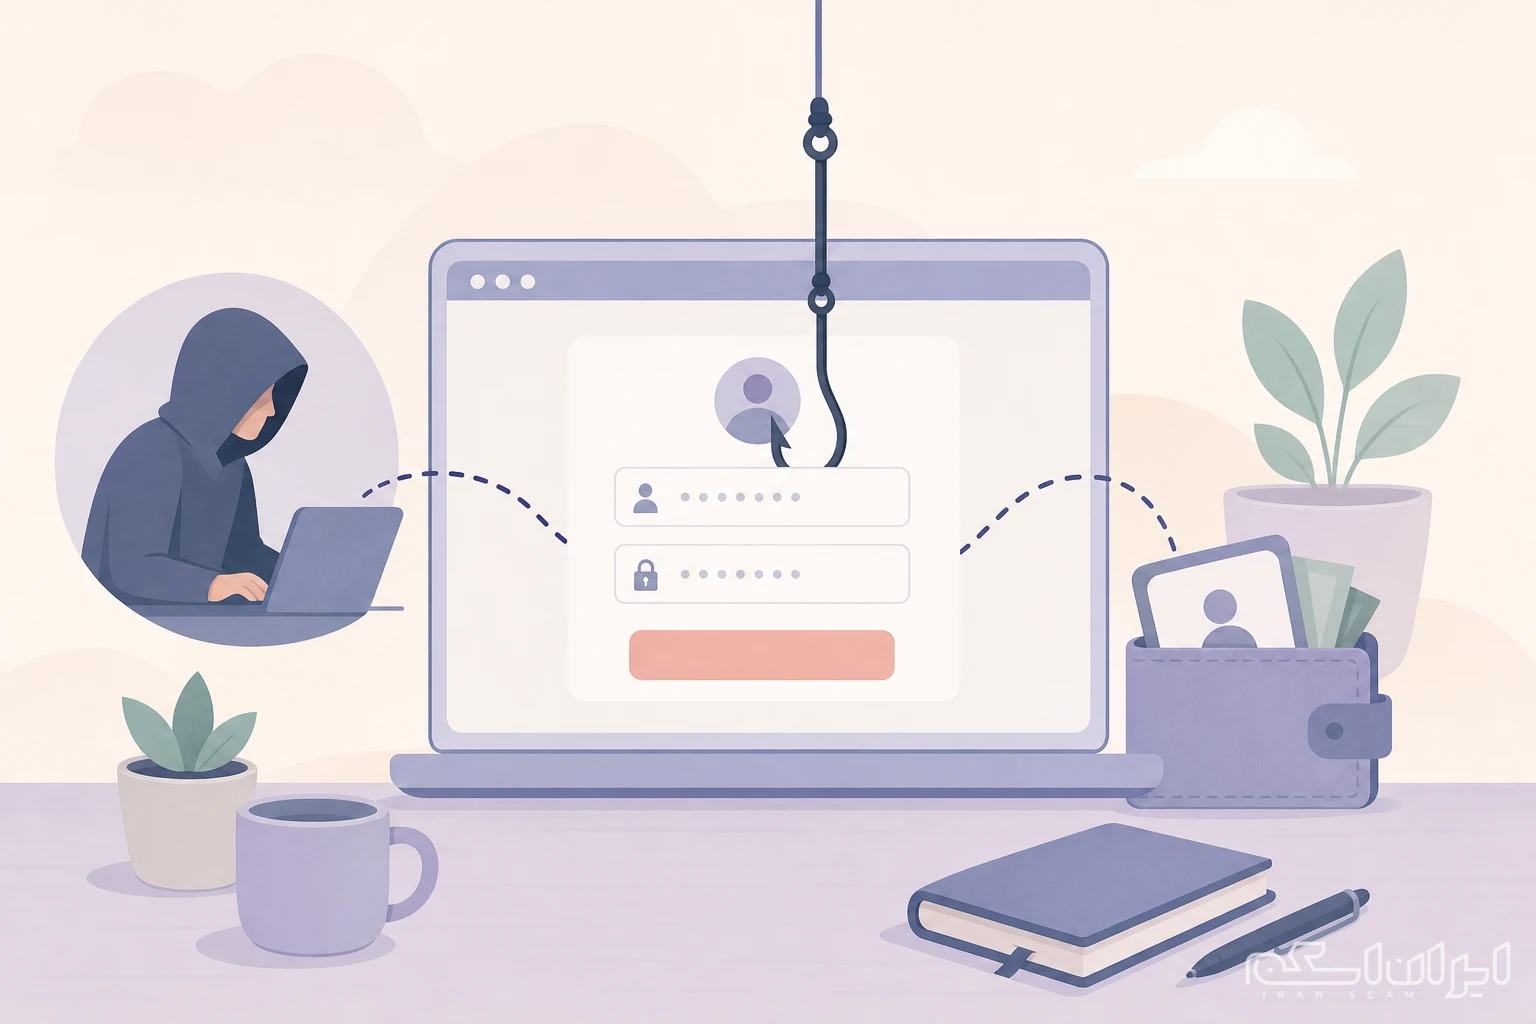
یک سناریوی معمول میتواند با یک لینک شروع شود.
کاربر ممکن است این لینک را در:
پیامک،
ایمیل،
شبکه اجتماعی،
پیام خصوصی،
یا حتی تبلیغ اینترنتی
دریافت کند.
صفحهای که باز میشود میتواند دقیقاً شبیه صفحه ورود بروکر باشد.
اما دامنه متعلق به بروکر اصلی نیست.
اگر کاربر نام کاربری، رمز عبور یا کد تأیید خود را وارد کند، این اطلاعات ممکن است در اختیار گرداننده سایت جعلی قرار بگیرد.
مهمترین نشانه سایت جعلی بروکر چیست؟
مهمترین چیزی که باید بررسی کنید Domain یا دامنه است.
کپیکردن لوگو، طراحی و متن یک سایت نسبتاً ساده است؛ اما دامنه رسمی متعلق به صاحب اصلی آن سرویس است.
به همین دلیل قبل از ورود اطلاعات حساب باید نام دامنه را دقیق بخوانید.
چگونه دامنه جعلی بروکر را تشخیص دهیم؟
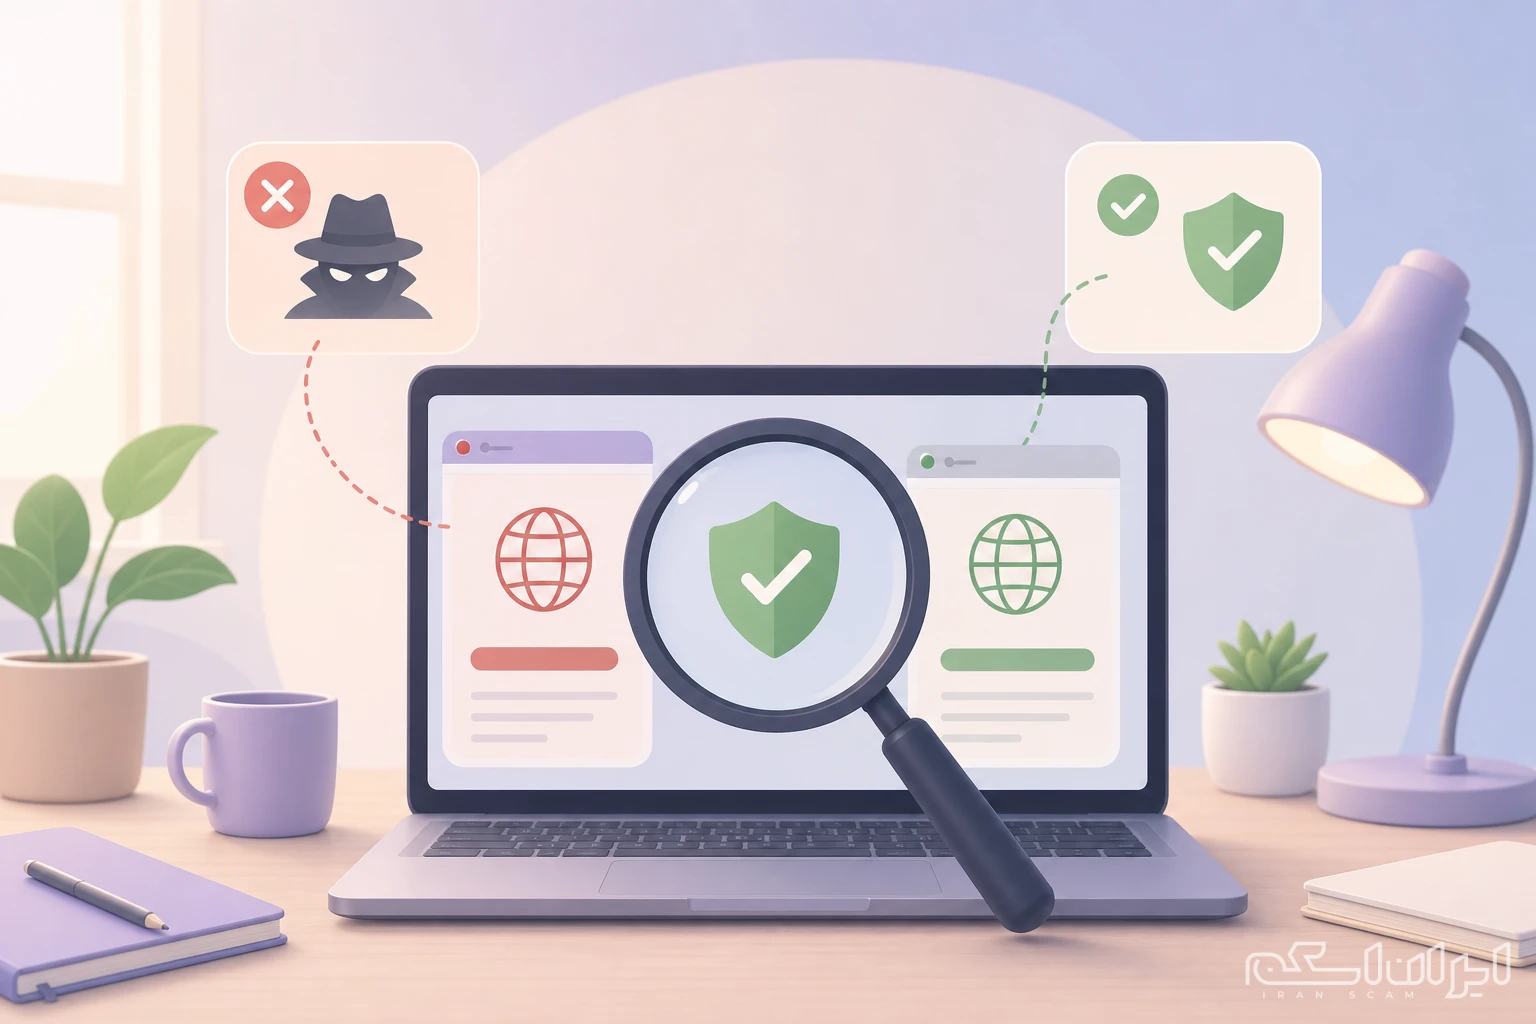
سایتهای جعلی معمولاً تلاش میکنند آدرسی بسیار شبیه دامنه اصلی ایجاد کنند.
تفاوت ممکن است آنقدر کوچک باشد که در نگاه اول دیده نشود.
مثلاً فرض کنید دامنه فرضی یک بروکر این باشد:
examplebroker.com
یک سایت جعلی ممکن است آدرسهایی شبیه این داشته باشد:
example-broker.com
examplebrokr.com
examplebroker-login.com
یا آدرسی طولانی که نام برند را در بخشی از URL قرار داده باشد.
بنابراین وجود نام بروکر داخل یک آدرس، بهتنهایی ثابت نمیکند دامنه متعلق به همان بروکر است.
حواستان به Subdomain باشد
یکی از روشهایی که میتواند باعث اشتباه کاربر شود، استفاده از نام یک برند در Subdomain است.
برای مثال:
broker.example-login.com
دامنه اصلی در این مثال example-login.com است.
کلمه broker فقط بخشی از Subdomain است.
پس هنگام بررسی URL نباید صرفاً اولین کلمهای را که میبینید ملاک قرار دهید.
آیا HTTPS یعنی سایت معتبر است؟
خیر.
یکی از اشتباهات رایج این است که کاربر تصور میکند وجود:
https://
یا علامت قفل مرورگر، یعنی سایت حتماً واقعی و معتبر است.
HTTPS اساساً نشان میدهد ارتباط میان مرورگر و آن وبسایت رمزگذاری شده است.
اما یک سایت جعلی نیز میتواند گواهی HTTPS داشته باشد.
بنابراین:
HTTPS خوب است، اما اثباتکننده معتبر بودن بروکر نیست.
نام دامنه و منبعی که آدرس رسمی را از آن پیدا کردهاید اهمیت بیشتری دارند.
چطور سایت اصلی بروکر را پیدا کنیم؟
بهتر است برای پیدا کردن آدرس اصلی یک بروکر به یک منبع واحد تکیه نکنید.
میتوانید چند مورد را با هم بررسی کنید:
نام دامنهای که خود بروکر اعلام کرده،
اطلاعات نهاد رگولاتوری،
صفحات رسمی شبکههای اجتماعی،
اسناد حقوقی وبسایت،
و مشخصات Legal Entity.
اگر بروکر ادعا میکند تحت نظارت یک رگولاتور مشخص فعالیت دارد، بهتر است دامنه ثبتشده در اطلاعات همان نهاد را نیز بررسی کنید.
برای این کار میتوانید راهنمای بررسی رگولاتوری و اعتبار بروکر را بخوانید.
چرا Legal Entity بروکر مهم است؟
یک برند ممکن است با چند شرکت حقوقی مختلف در کشورهای متفاوت فعالیت کند.
در نتیجه فقط دیدن نام برند برای تشخیص وضعیت حساب کافی نیست.
باید مشخص شود:
حساب شما متعلق به کدام شرکت است،
آن شرکت در کدام کشور ثبت شده،
چه مجوزی دارد،
و کدام دامنه را برای ارائه خدمات استفاده میکند.
این موضوع بهویژه برای کاربران ایرانی مهم است، چون ممکن است شرایط یک Entity با Entity دیگر متفاوت باشد.
آیا ظاهر حرفهای سایت نشانه اعتبار است؟
نه.
سایت فیشینگ لزوماً ظاهر ضعیف یا پر از غلط املایی ندارد.
امروزه کپیکردن طراحی یک سایت اصلی میتواند بسیار دقیق انجام شود.
بنابراین مواردی مثل:
طراحی زیبا،
لوگوی رسمی،
تصاویر حرفهای،
یا حتی صفحه ورود مشابه
بهتنهایی اثباتکننده اعتبار نیستند.
اول باید آدرس دامنه بررسی شود.
درخواست کد تأیید چه زمانی مشکوک است؟
کدهای یکبارمصرف و کد تأیید حساب اطلاعات حساسی هستند.
اگر فردی در پیامرسان، شبکه اجتماعی یا تماس شخصی از شما بخواهد کد تأیید حساب خود را ارسال کنید، این درخواست باید با احتیاط بررسی شود.
همچنین اگر از طریق یک لینک غیرمنتظره وارد صفحهای شدهاید و سایت بلافاصله اطلاعات حساس درخواست میکند، بهتر است قبل از ادامه، دامنه را بررسی کنید.
پیام «حساب شما مسدود میشود» را جدی بگیریم؟
ممکن است واقعی باشد، اما فوریت ساختگی یکی از روشهای رایج کلاهبرداری است.
نمونه پیامها میتواند شبیه این باشد:
«حساب شما تا یک ساعت دیگر بسته میشود.»
«برای جلوگیری از مسدودی فوراً وارد شوید.»
«برداشت شما متوقف شده؛ حساب را همین حالا تأیید کنید.»
هدف چنین پیامهایی میتواند این باشد که کاربر فرصت بررسی URL را نداشته باشد.
اگر چنین پیامی دریافت کردید، بهجای استفاده از لینک داخل همان پیام، وبسایت رسمی را جداگانه باز کنید.
تفاوت سایت جعلی و بروکر کلاهبردار چیست؟
این دو الزاماً یک چیز نیستند.
ممکن است یک بروکر واقعی باشد اما فرد دیگری سایتی جعلی با نام آن ایجاد کند.
در این حالت، خود برند لزوماً سازنده سایت فیشینگ نیست.
از طرف دیگر ممکن است یک پلتفرم از ابتدا با هویت و ادعاهای غیرواقعی ساخته شده باشد.
بنابراین هنگام بررسی باید دو سؤال جداگانه پرسیده شود:
آیا این دامنه واقعاً متعلق به بروکر موردنظر است؟
و:
آیا خود بروکر و Entity حقوقی آن معتبر هستند؟
برای نمونه، در بررسی اعتبار و کلاهبرداری بروکر آمارکتس علاوه بر ادعاهای مربوط به برند، ساختار حقوقی و رگولاتوری نیز جداگانه بررسی شده است.
لینک بروکر را از تبلیغات باز کنیم؟
تبلیغ یا نتیجه جستجو بهتنهایی نباید ملاک نهایی تشخیص دامنه اصلی باشد.
قبل از ورود اطلاعات حساس، URL را بررسی کنید و مطمئن شوید همان دامنهای است که از منابع رسمی تأیید کردهاید.
این موضوع مخصوصاً زمانی مهم است که قصد ورود به حساب، احراز هویت یا انتقال وجه دارید.
چگونه سایت فیشینگ را سریع بررسی کنیم؟
قبل از ورود اطلاعات میتوانید این چکلیست را مرور کنید:
| بررسی | سؤال |
| دامنه | آیا دقیقاً همان دامنه رسمی است؟ |
| املای دامنه | حرف اضافه، حذفشده یا جابهجا وجود ندارد؟ |
| Subdomain | نام برند فقط در ابتدای یک دامنه دیگر قرار نگرفته؟ |
| منبع لینک | لینک را از کجا دریافت کردهاید؟ |
| درخواست اطلاعات | سایت چه اطلاعاتی درخواست میکند؟ |
| فوریت | آیا شما را برای تصمیم سریع تحت فشار قرار میدهد؟ |
| Entity | دامنه با شرکت حقوقی بروکر مطابقت دارد؟ |
| رگولاتور | دامنه یا شرکت در منبع رسمی قابل تأیید است؟ |
وجود یک علامت مشکوک لزوماً اثبات فیشینگ نیست، اما دلیل خوبی برای بررسی بیشتر است.
اگر روی لینک فیشینگ کلیک کردیم چه کنیم؟
صرف بازکردن یک صفحه الزاماً به معنی از دست رفتن حساب نیست.
مهم است بررسی کنید بعد از ورود به صفحه چه کاری انجام دادهاید.
اگر فقط صفحه را باز کردهاید و اطلاعاتی وارد نکردهاید، آن را ببندید و دوباره از آدرس رسمی وارد شوید.
اما اگر اطلاعات ورود یا اطلاعات حساس خود را وارد کردهاید، بهتر است سریعاً از طریق وبسایت رسمی واقعی اقدامات امنیتی حساب را بررسی کنید.
FTC نیز توصیه میکند اگر پیام مشکوکی دریافت کردید، بهجای استفاده از لینک داخل پیام، شرکت موردنظر را از طریق وبسایت یا اطلاعات تماسی که مستقل از آن پیام میشناسید بررسی کنید. راهنمای رسمی FTC درباره فیشینگ
اگر رمز عبور را در سایت جعلی وارد کردیم چه کنیم؟
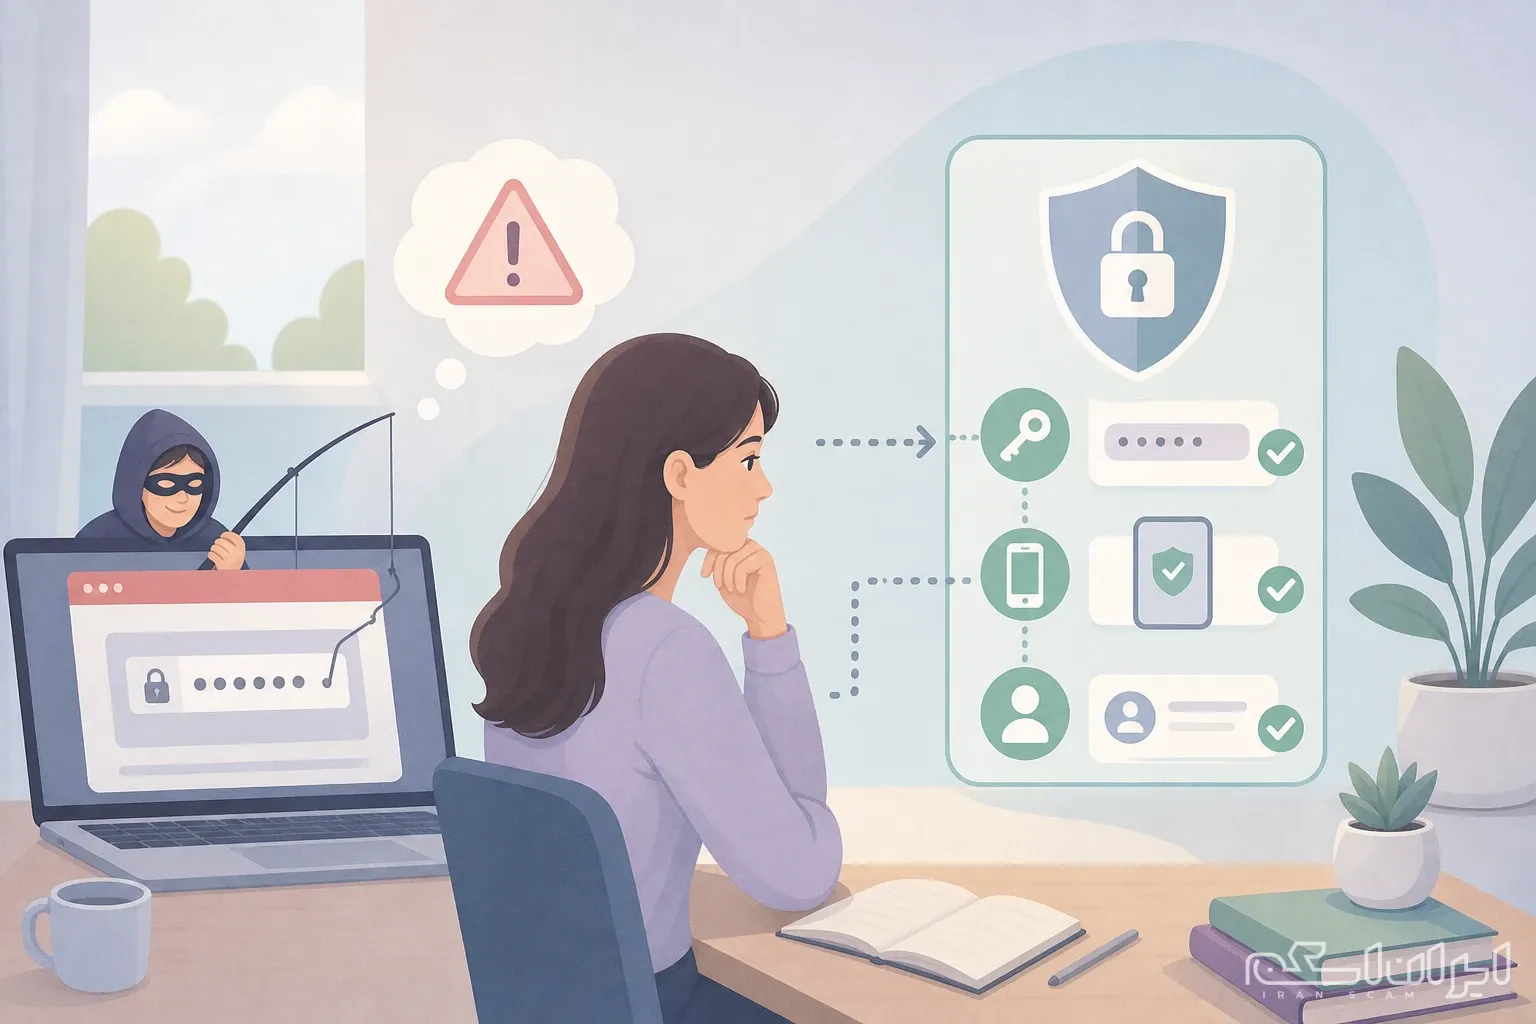
اگر مطمئن شدید رمز حساب خود را در سایت جعلی وارد کردهاید، رمز همان حساب را از طریق سایت رسمی تغییر دهید.
اگر همان رمز را در سرویسهای دیگری هم استفاده کردهاید، آن حسابها نیز باید جداگانه بررسی شوند.
فعال بودن احراز هویت چندمرحلهای نیز میتواند یک لایه امنیتی اضافی ایجاد کند.
بهتر است هیچوقت یک رمز یکسان را برای چند حساب مهم استفاده نکنید.
اگر کد تأیید را وارد کرده باشیم چه؟
کد تأیید معمولاً برای یک عملیات مشخص و مدت محدودی معتبر است.
اگر آن را در سایتی وارد کردهاید که بعداً متوجه شدهاید جعلی بوده، بهتر است فوراً وارد سایت رسمی شوید و وضعیت امنیتی حساب را بررسی کنید.
در صورت وجود نشستهای فعال ناشناس یا تغییر اطلاعات حساب، از مسیر رسمی پشتیبانی سرویس پیگیری کنید.
آیا سایت فیشینگ همیشه اطلاعات بانکی میخواهد؟
نه.
هدف فیشینگ میتواند متفاوت باشد.
گاهی هدف:
رمز حساب بروکر،
ایمیل،
اطلاعات هویتی،
اطلاعات بانکی،
کد تأیید،
یا اطلاعات مربوط به حساب مالی
است.
حتی ممکن است سایت در مرحله اول فقط نام کاربری و رمز ورود را دریافت کند.
فرق فیشینگ با هک چیست؟
در بسیاری از حملات فیشینگ، مهاجم الزاماً سیستم اصلی را هک نمیکند.
در عوض تلاش میکند کاربر را متقاعد کند اطلاعات را خودش وارد کند.
به همین دلیل فیشینگ بیشتر به مهندسی اجتماعی و جعل هویت وابسته است.
این تفاوت مهمی است؛ چون حتی یک سیستم امن هم نمیتواند بهطور کامل مانع کاربری شود که اطلاعات خودش را در یک سایت جعلی وارد میکند.
آیا دامنه جدید به معنی کلاهبرداری است؟
نه.
جدید بودن دامنه بهتنهایی اثباتکننده فیشینگ یا کلاهبرداری نیست.
ممکن است یک شرکت واقعاً دامنه جدید راهاندازی کرده باشد.
اما اگر دامنه ناشناخته است و همزمان:
نام برند مشهوری را تقلید میکند،
اطلاعات حساس میخواهد،
منبع رسمی آن را تأیید نمیکند،
یا ادعاهایش با اطلاعات حقوقی شرکت همخوانی ندارد،
نیاز به بررسی بیشتری دارد.
قبل از ورود به سایت بروکر چه چیزهایی را بررسی کنیم؟
بهتر است قبل از ورود یا انتقال وجه پنج مورد را همیشه بررسی کنید:
۱. URL
دامنه را حرفبهحرف بررسی کنید.
۲. منبع آدرس
مشخص کنید آدرس را از چه منبعی پیدا کردهاید.
۳. Legal Entity
ببینید حساب شما متعلق به کدام شرکت است.
۴. Regulation
مجوز ادعایی را مستقیماً از منبع رگولاتوری بررسی کنید.
۵. Withdrawal Policy
شرایط واریز و برداشت و محدودیت کشورهای مختلف را قبل از انتقال پول بخوانید.
این روش قابل اعتمادتر از نگاه کردن صرف به ظاهر سایت یا تبلیغات آن است.
چگونه احتمال فیشینگ را کمتر کنیم؟
چند عادت ساده میتواند ریسک را کاهش دهد:
آدرسهای مهم را خودتان ذخیره کنید.
روی لینکهای غیرمنتظره برای ورود به حساب کلیک نکنید.
URL را قبل از واردکردن رمز بررسی کنید.
برای حسابهای مهم احراز هویت چندمرحلهای فعال کنید.
رمز یکسان را در چند سرویس استفاده نکنید.
آدرس رسمی بروکر را با اطلاعات حقوقی و رگولاتوری تطبیق دهید.
امنیت بیشتر معمولاً نتیجه یک ابزار واحد نیست؛ ترکیب چند بررسی ساده مؤثرتر است.
جمعبندی
سایت فیشینگ میتواند از نظر ظاهری تقریباً شبیه سایت واقعی باشد.
به همین دلیل تشخیص سایت جعلی نباید فقط بر اساس لوگو، طراحی یا علامت HTTPS انجام شود.
برای سایتهای مربوط به بروکرها، مهمترین کار بررسی دقیق دامنه، Legal Entity و اطلاعات رگولاتوری است.
اگر لینکی را از طریق پیام، تبلیغ یا شبکه اجتماعی دریافت کردهاید، قبل از ورود اطلاعات حساس، آدرس اصلی شرکت را مستقل از همان لینک بررسی کنید.
همچنین باید به یاد داشت که وجود HTTPS اثباتکننده معتبر بودن یک سایت نیست و حتی یک سایت فیشینگ میتواند اتصال رمزگذاریشده داشته باشد.
هرچه مبلغ یا اطلاعاتی که قرار است در یک سایت وارد کنید حساستر باشد، ارزش چند دقیقه بررسی بیشتر هم بالاتر میرود.
سوالات متداول
سایت فیشینگ چیست؟
سایت فیشینگ وبسایتی جعلی است که معمولاً ظاهر یک سایت معتبر را تقلید میکند تا اطلاعات حساس کاربران را دریافت کند.
چگونه سایت فیشینگ را تشخیص دهیم؟
مهمترین اقدام بررسی دقیق دامنه است. تفاوت جزئی در حروف، دامنه متفاوت یا استفاده از نام برند در Subdomain میتواند نشانه نیاز به بررسی بیشتر باشد.
آیا HTTPS یعنی سایت امن و معتبر است؟
HTTPS ارتباط میان مرورگر و سایت را رمزگذاری میکند، اما ثابت نمیکند صاحب سایت معتبر است. سایت جعلی نیز میتواند HTTPS داشته باشد.
سایت اصلی بروکر را چگونه پیدا کنیم؟
آدرس اعلامشده توسط خود بروکر را با اطلاعات شرکت حقوقی و، در صورت وجود، اطلاعات نهاد رگولاتوری مقایسه کنید.
آیا سایت جعلی همیشه ظاهر ضعیفی دارد؟
خیر. یک سایت فیشینگ میتواند طراحی، لوگو و حتی صفحه ورود سایت اصلی را بسیار دقیق تقلید کند.
اگر اطلاعاتم را در سایت فیشینگ وارد کردم چه کنم؟
از طریق آدرس واقعی سرویس وارد حساب شوید، وضعیت امنیتی را بررسی کنید و در صورت افشای رمز، آن را تغییر دهید. در صورت وجود فعالیت مشکوک، از کانال رسمی پشتیبانی پیگیری کنید.
آیا دامنه جدید یعنی سایت کلاهبرداری است؟
خیر. عمر کم دامنه بهتنهایی اثباتکننده کلاهبرداری نیست و باید همراه با سایر شواهد بررسی شود.
تفاوت سایت فیشینگ و سایت جعلی بروکر چیست؟
سایت جعلی بروکر میتواند یکی از انواع سایت فیشینگ باشد؛ یعنی سایتی که هویت یا ظاهر یک بروکر واقعی را جعل میکند تا کاربر را فریب دهد.
این مطلب با هدف آموزش امنیت و کاهش خطر کلاهبرداری اینترنتی تهیه شده است.